MCP(Model Context Protocol,模型上下文協議)是讓 AI 模型用共同規則存取企業數據與工具的開放協議,由 Anthropic 在 2024 年底提出,2025 年 12 月正式捐贈至 Linux Foundation,並成立 Agentic AI Foundation(AAIF)[1]。過去每增加一個模型或資料來源,都可能多出一組串接程式;MCP 把這些連接關係收斂成共同介面,讓既有 ERP、CRM、知識庫不必為每個 AI 模型重寫一次整合程式。
如果你是企業 IT 主管或數位轉型負責人,光知道 MCP 的定義還不能決定是否採購。你還要回答四件事:2026 年是否值得開始、第一個場景選什麼、如何驗證供應商真的相容,以及哪些治理工作仍由企業承擔。我們協助台灣企業評估 AI Agent 導入時,實際卡點通常是這四項判斷缺少共同標準。本文會把規格、生態數字與案例轉成可以逐項檢查的判斷依據,也會說清楚 MCP 的責任邊界。
截至 2026 年,MCP 的 SDK 每月下載量已達 1.1 億次[2],Anthropic 統計的活躍公開 MCP Server 超過 10,000 個[3];Gartner 另預測,2026 年底有 40% 的企業應用會內建 task-specific AI Agent[4]。這些數字足以讓 MCP 進入企業的正式評估清單,但還不足以證明每家公司都該立即採用。是否開始,仍要回到資料條件、權限責任與第一個可驗證場景。
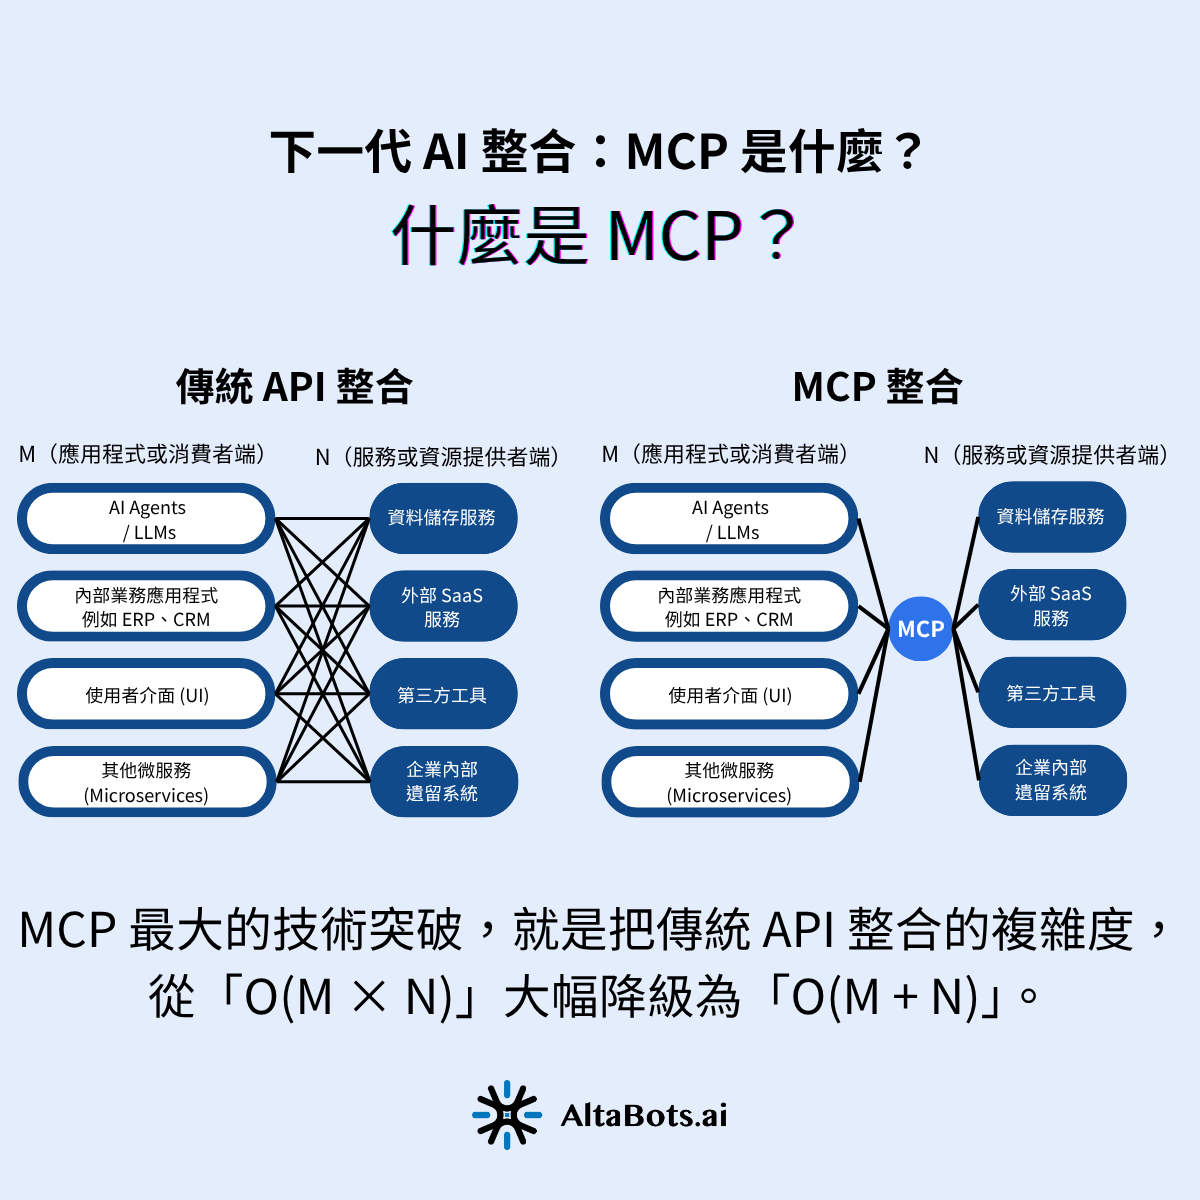
MCP 統一連接方式;權限、流程與治理責任仍由企業設定。
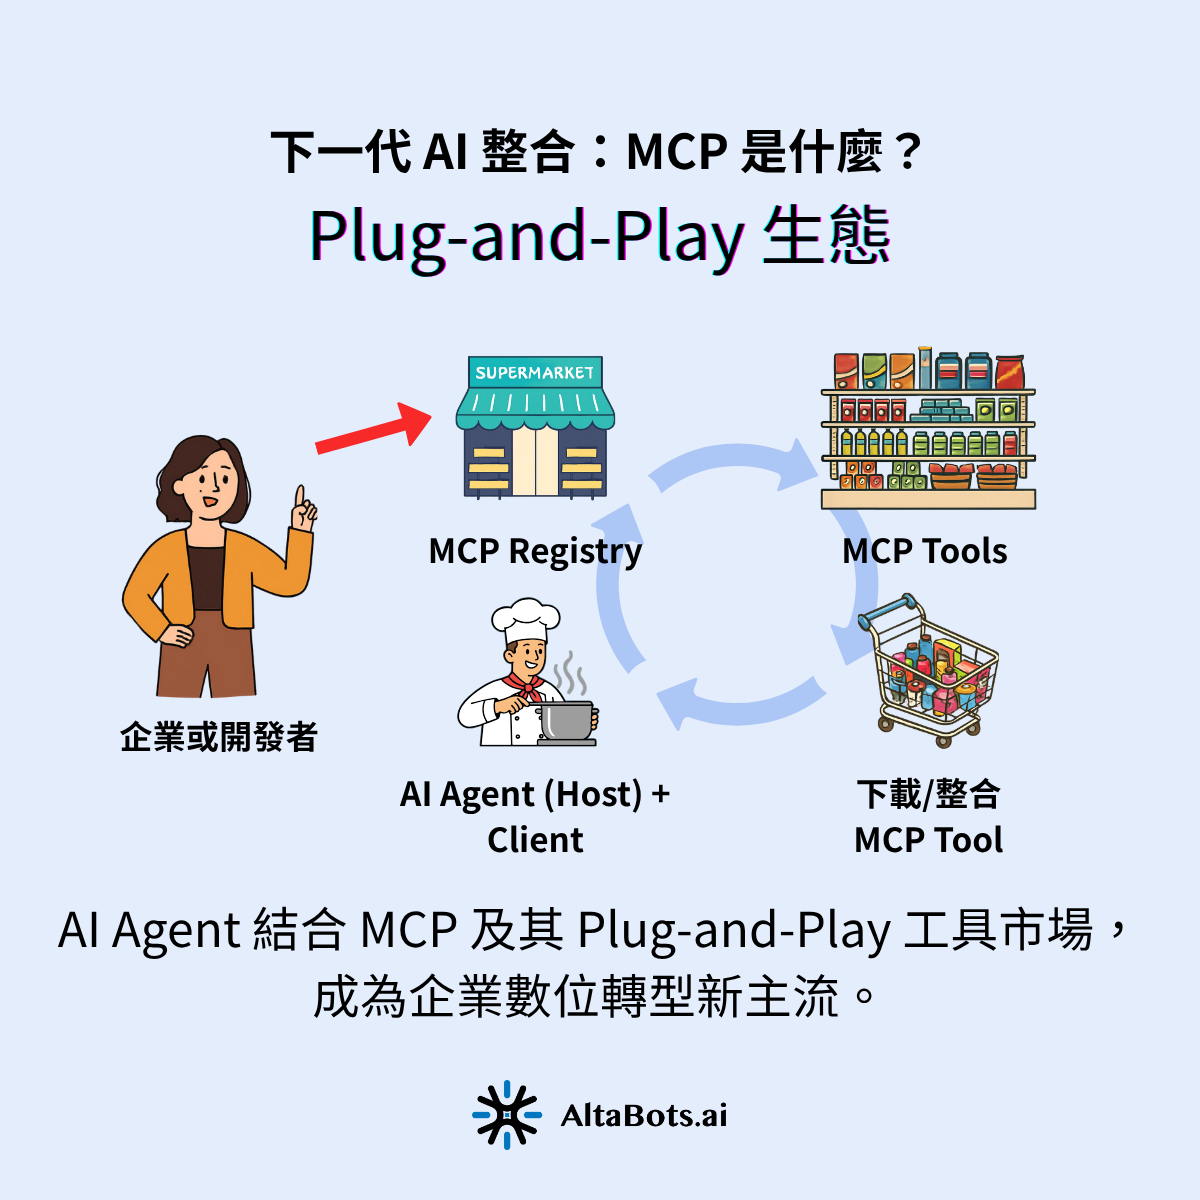
MCP(Model Context Protocol)讓 AI 應用用同一套規則存取外部數據與工具。過去開發者必須為每個模型(Claude、GPT、Gemini)和每個資料來源(Google Drive、Slack、SQL、企業 CRM)分別寫整合程式碼;MCP 的角色類似 USB-C,提供共同規格介面。前提是 Host、Client 與 Server 支援相同版本和能力,而且權限、資料格式及操作流程已完成設定,不能把「支援 MCP」直接理解成連上就能用。
MCP 常用「M × N」變成「M + N」來說明整合差異。假設 5 個 AI 模型要連 10 個內部系統,傳統做法可能需要 50 組連接;改用 MCP 後,理論上可減為 15 組(5 個模型各實作一次、10 個系統各實作一次)。這是理解架構的估算,不是工時保證。權限、資料格式、既有流程與協議版本,仍會影響實際成本。
MCP 也不是 AI Agent 平台,更不是資安產品。它規定系統之間如何交換請求與結果;由誰可以呼叫、可以讀到哪些資料、哪些動作必須經人確認,仍由企業選用的平台與治理設計負責。這個邊界如果沒有先說清楚,採購時很容易把「協議相容」誤當成「已具備企業治理能力」。
MCP 是誰提出的? 由 Anthropic 於 2024 年 11 月以開源方式釋出,並在 Claude Desktop 內建原生支援;2025 年 12 月捐贈至 Linux Foundation 旗下的 AAIF,改由中立組織治理[1]。這個「誰提出、現在誰在管」的轉變,是它能被寫進企業長期技術藍圖的前提。
規模數字的用途,是判斷 MCP 是否已有足夠生態可供企業評估。MCP 的 Python 與 TypeScript SDK 每月下載量,從 2025 年底約 9,700 萬次,增加到 2026 年 4 月 Dev Summit 公布的 1.1 億次[2][3]。OpenAI 的 Agent SDK、LangChain 等主流框架已採用 MCP,Google、Microsoft、AWS 也宣布支援。對採購者而言,這表示 MCP 已可作為跨平台互通性的檢查標準;它不保證各家的實作深度一致,仍要逐項驗證版本、能力與治理方式。
評估依據不是市場熱度,而是治理是否中立、生態是否可用,以及同類企業是否已從試驗進入正式使用。
我們把 2026 年視為 MCP 可以進入正式評估的時間點,理由有三個:治理已交給中立組織、公開生態已有一定規模,部分企業也從試驗走向較大範圍的使用。這三個訊號回答的是「值不值得花時間驗證」,不是要求企業跟著同業採用。
2025 年 12 月,Anthropic 正式將 MCP 捐贈至 Linux Foundation,與 Block 的 goose、OpenAI 的 AGENTS.md 共同組成 Agentic AI Foundation(AAIF)[1]。創始與白金級成員包含 AWS、Anthropic、Block、Bloomberg、Cloudflare、Google、Microsoft、OpenAI,涵蓋多家主要 AI 供應商。
對企業 IT 採購來說,中立治理降低了協議由單一 AI 供應商控制的風險,因此 MCP 可以列入長期技術評估。不過,平台實作、資料格式與權限設計仍可能形成轉換成本,開放協議不等於完全沒有供應商綁定。
到 2026 年,Anthropic 統計的活躍公開 MCP Server 已超過 10,000 個[3],且未計入企業內部運行的私有 Server。金融、製造、客服等領域也已有可參考的實作案例。BCG 2026 年調查顯示,約三分之一受訪企業正在擴大 agentic AI 使用[7]。Gartner 同時預測,到 2026 年底,40% 的企業應用將內建 task-specific AI Agent,比 2025 年的不到 5% 高出 8 倍[4]。
McKinsey 2026 年調查呈現出企業規模差異。年營收 5 億美元以上企業的受訪者中,40% 表示已在組織內擴大 agentic AI;規模較小企業的比例為 22%[6]。這項結果不能直接代表台灣各產業的採用率,但足以說明部分企業已從試驗走向較大範圍的使用。評估時不必追逐同業進度,應先確認可衡量的業務需求、資料條件與治理責任。
Gartner 也預測,到 2027 年底,超過 40% 的 agentic AI 專案可能因成本失控、商業價值不明或風險控管不全而被取消[5]。因此,生態規模只能支持企業開始評估,不能取代導入條件。首個場景是否對應明確流程、具備可用資料與負責人,比市場熱度更能決定專案能不能繼續。
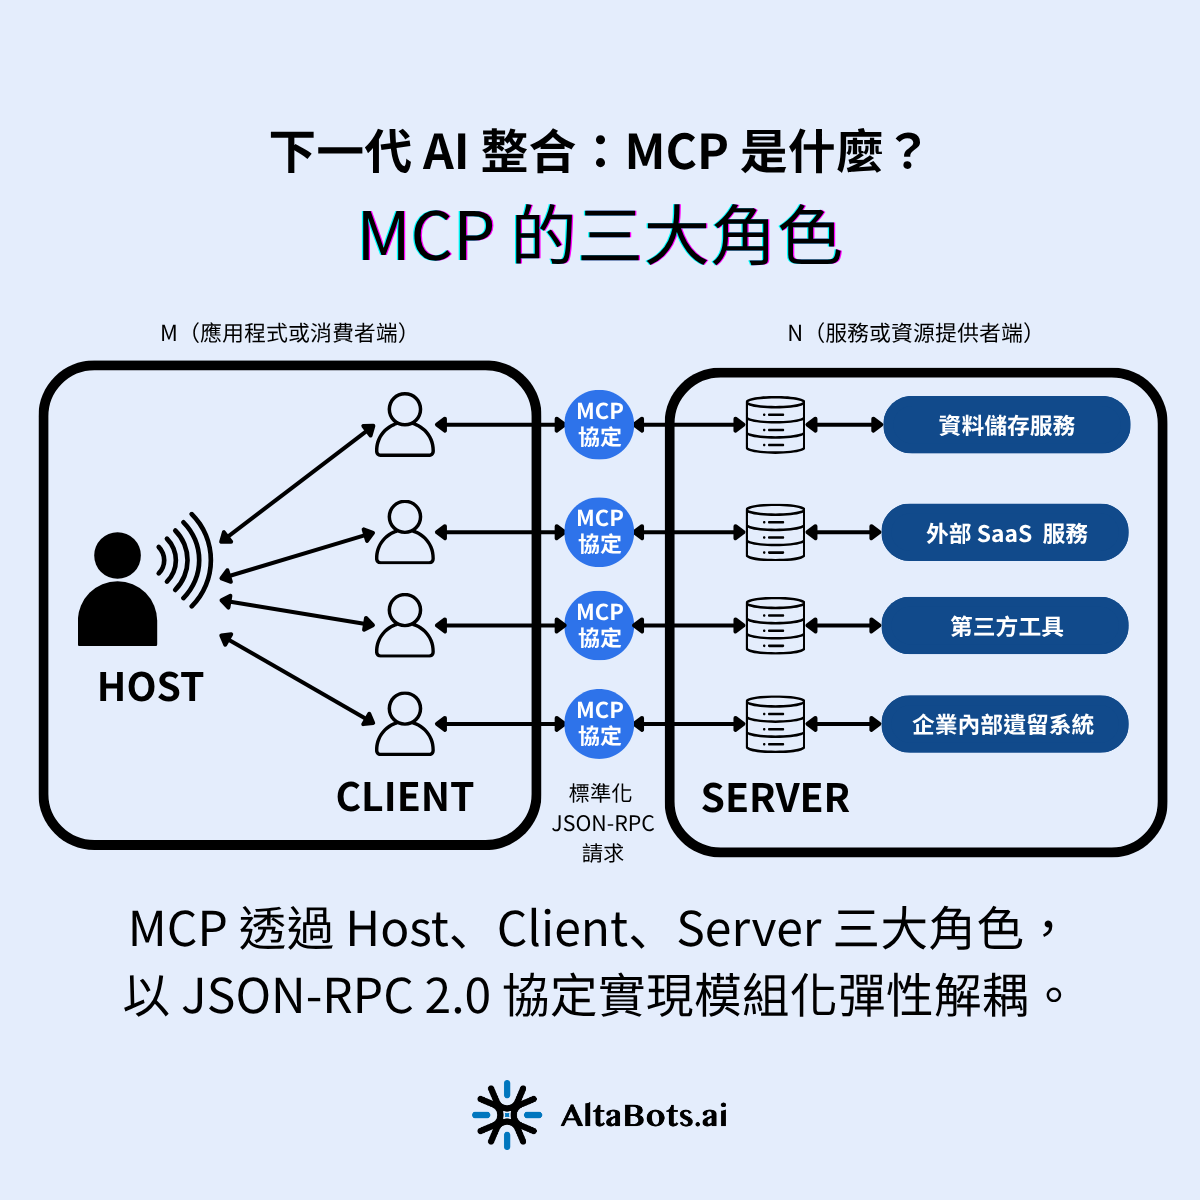
這三個角色決定資料從哪裡來、誰能呼叫,以及權限與稽核應放在哪一層。
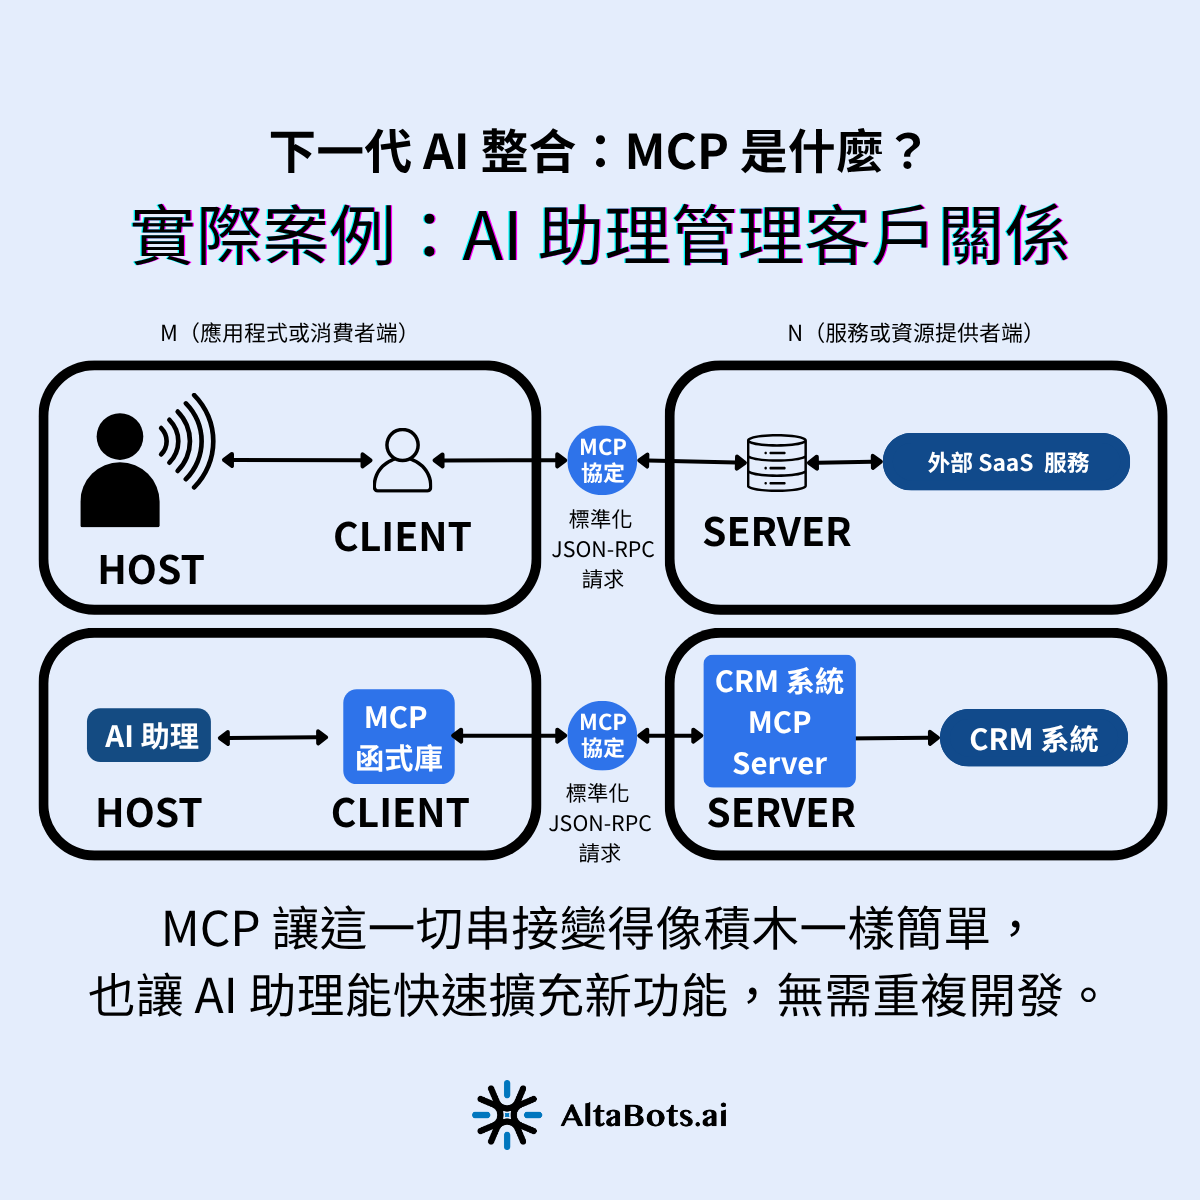
MCP 用 Host、Client、Server 三個角色分開 AI 應用、協議連線與企業系統,底層採用 JSON-RPC 2.0 訊息格式通訊[14]。讀者不需要先記住所有技術細節,但要知道權限責任不會因為採用 MCP 自動完成:Host 決定使用者如何發出任務,Client 負責協議連線,Server 則存取企業資料與操作能力。
採購與架構評估時,可按以下方式區分三個角色:
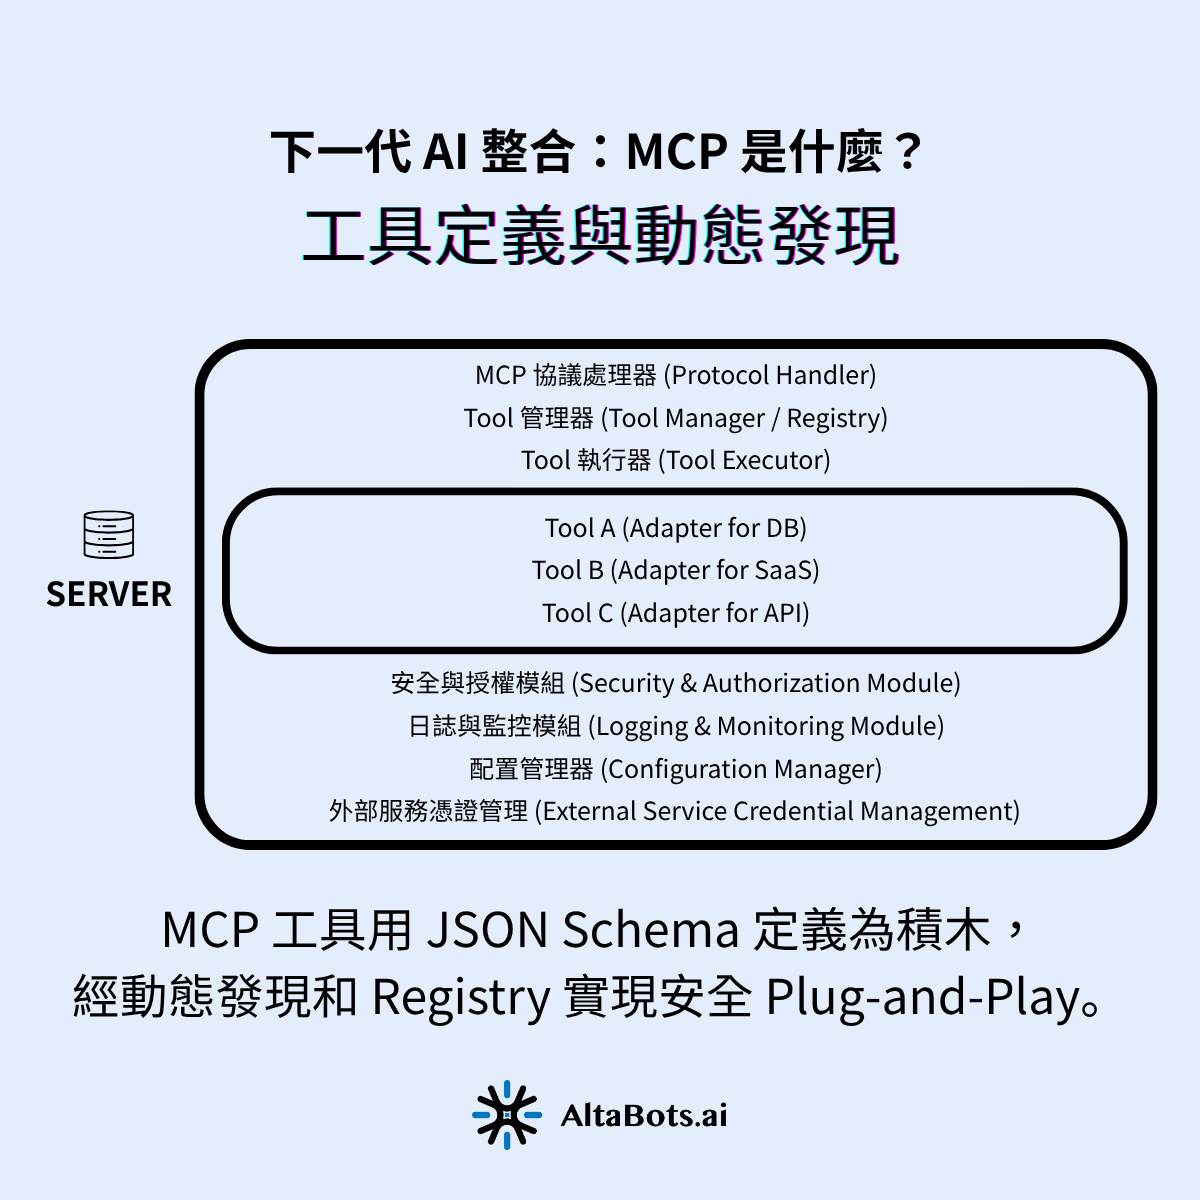
以「AI 助理查客戶資料」為例:使用者要求讀取某位客戶近三個月的互動,Host 判斷需要外部資料,Client 從可用清單找到 CRM 查詢工具,再以標準 JSON-RPC 格式向 Server 提出請求;Server 接著呼叫 Salesforce API 取回資料。企業要檢查的不只是資料有沒有回來,還包括 Server 是否驗證使用者權限、記錄操作過程,以及透過 API Gateway 套用治理政策。
MCP 的工具清單可以隨 Server 更新,AI Agent 不必把所有能力寫死在程式裡。這項設計方便新增工具,也代表未經核准的工具可能進入可呼叫清單;後面的資安章節會說明企業該如何限制。
MCP 在既有 ERP 或 CRM 外增加共同介面,原系統繼續負責資料與業務流程。
MCP 不要求你換掉現有的 ERP、CRM 或資料庫,而是為各系統包一層 MCP Server 作為轉接層,把查詢訂單、讀取客戶資料、寫入工單等功能轉成標準 JSON-RPC 介面。完成後,支援相同 MCP 版本與能力的 Client 可依協議呼叫;權限、資料格式與各平台支援程度仍要個別驗證。
實務上可先按系統分開:ERP 一個 Server(讀取庫存、訂單、財務數據)、CRM 一個 Server(客戶 360、互動紀錄)、內部知識庫一個 Server。這樣拆分後,企業可以逐一設定權限與稽核,例如財務數據只開放讀取,工單系統才允許寫入。導入順序也比較容易控制,不必一次開放所有系統。
採購時要查三件事:協議是否真的相容、操作是否可治理、導入方法是否能被驗證。
供應商說「支援 MCP」時,可能只代表能連線,也可能包含版本管理、權限與稽核。企業採購時應拆成三層驗證:協議實作到什麼程度、是否有 Gateway 治理層,以及供應商能否把需求盤點、場景選擇、測試與上線責任說清楚。
企業可以自行串接 MCP Server,也可以選用已整合的 AI Agent 平台。兩條路都可行,差別在於企業願意自行承擔多少版本驗證、權限設計與維運工作。下面三個指標可作為第一輪檢核表,先排除只提供連線展示、卻說不清治理與維運責任的方案。
先請供應商說明平台支援哪一版 MCP、哪些 SDK 與傳輸方式,以及規格更新時如何移轉。2026-07-28 規格調整了初始化、工作階段識別、路由與授權方式,並把 Tasks 移到 extension[14];依賴舊工作階段識別方式的系統可能需要修改。採購者不必逐項背規格,但供應商必須能指出受影響的元件、移轉方式與測試結果。Agent identity 仍列在後續 roadmap,現階段不能把協議相容寫成所有身分驗證需求都已解決[15]。
因此,「是否原生支援 MCP 或等價的標準協議層」應列為評估項,目的是保留更換模型、平台或後端系統時的選擇空間[8]。
MCP 帶來的整合效率,需要對應的治理基礎建設才能投入使用。實務上至少要檢查四件事:
Cloudflare 在 2026 年 4 月公布企業 MCP 參考架構,整合遠端 MCP Server、Access(SSO 與 MFA)、MCP Server Portals、AI Gateway,以及偵測「影子 MCP」的 Gateway[11]。這些能力對應到 導入 AI Agent 前必知 5 大風險 中的權限與資料治理層。供應商若無法說明身分識別、權限政策、稽核與未核准 Server 的處理方式,就還不具備企業使用所需的治理條件。
連上 MCP Server 只是技術驗證。企業接著還要決定首個場景、資料責任、人工確認點、執行異常時的退回流程,以及如何與既有系統共存。這些工作需要明確的導入方法,不能只靠軟體功能表完成。
Gartner 指出,超過 40% 的 agentic AI 專案可能在 2027 年底前被取消,主要原因包含成本失控、商業價值不明與風險控管不足[5]。因此,評估供應商時要問得更具體:誰負責盤點資料與流程、用什麼指標驗證試點、權限與稽核何時完成、沒有達到什麼條件就停止。Data-DI 的角色,是協助企業把這些決定放進同一份導入計畫,而不只是交付一套軟體。
MCP 管 Agent 如何使用工具;A2A 管 Agent 如何彼此協作,兩者常在多 Agent 架構中並用。
MCP 與 A2A 處理不同層次的連線:MCP 標準化「AI 模型或 Agent ↔ 工具」的溝通,A2A 標準化「Agent ↔ Agent」的協作。IBM BeeAI 團隊提出的 ACP 原本也處理 Agent 之間的通訊,但已併入 Linux Foundation 旗下的 A2A;ACP 團隊停止獨立開發,既有使用者應依移轉文件轉向 A2A[9]。因此,2026 年評估新架構時,不必把 ACP 當成第三個平行選項;多 Agent 系統仍可能同時使用 MCP 與 A2A。
兩個現行協議的分工,以及 ACP 的狀態:
假設你要建置多 Agent 系統處理電商訂單:庫存 Agent、供應商溝通 Agent、運送 Agent 各自用 MCP 連接 ERP、供應商系統與運送 API,再用 A2A 交換任務進度。MCP 負責 Agent 與工具的連線,A2A 負責 Agent 之間的協作。如果供應商只處理其中一層,卻無法說明另一層如何互通,後續擴充時就可能需要重新整合。對多 Agent 設計有興趣,可參考我們的 Multi-Agent 架構揭秘 一文。
先處理可能讓 Agent 取得未授權工具或權限的風險,再擴大可執行範圍。
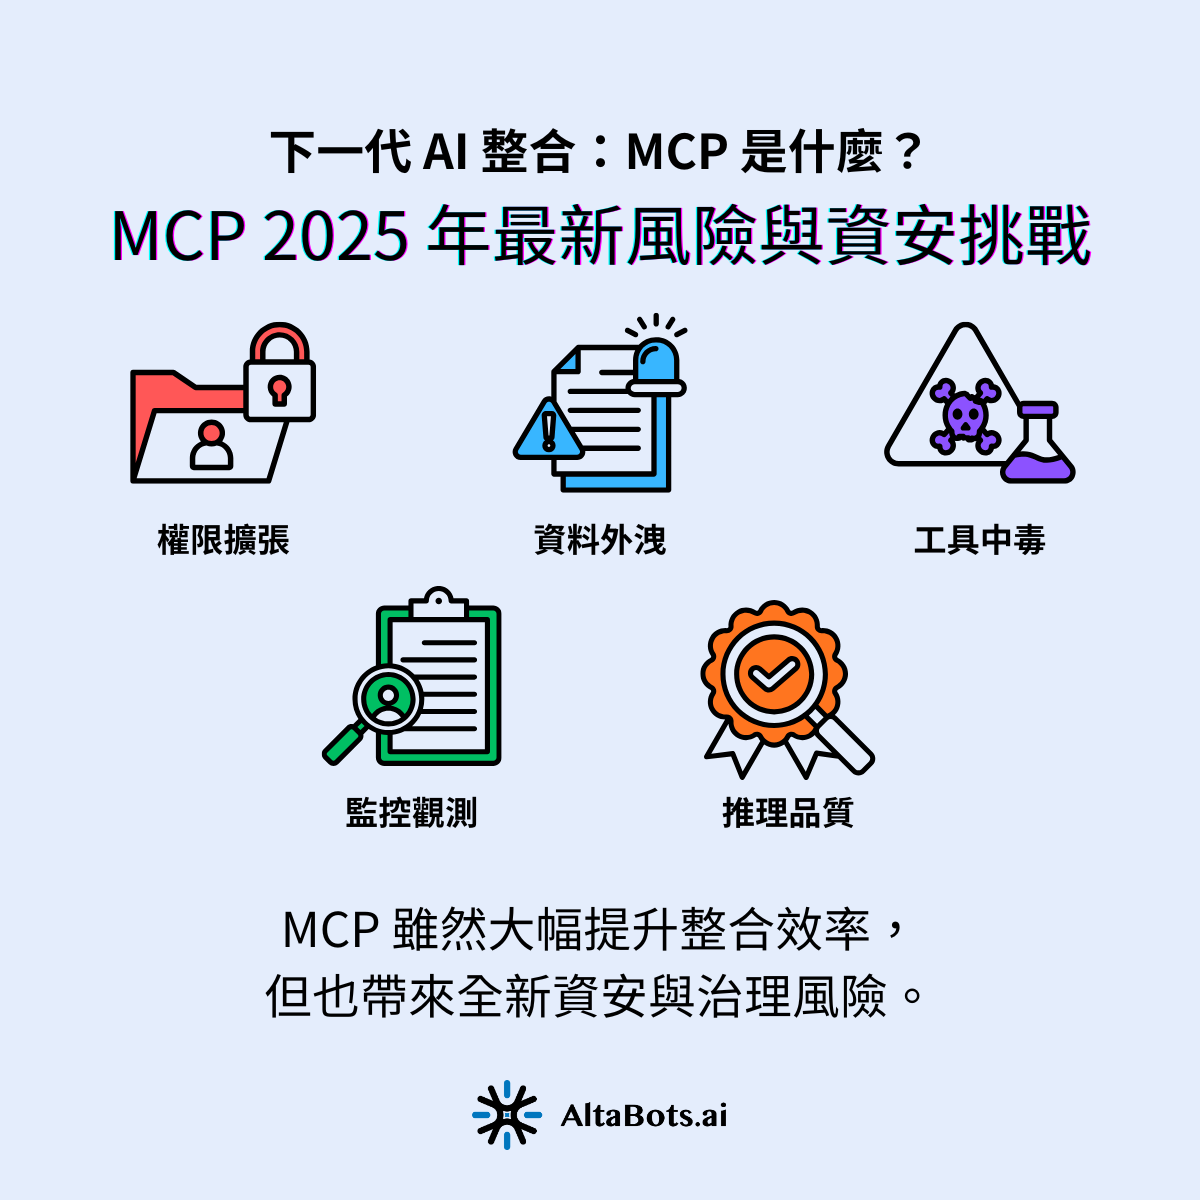
MCP 讓工具可以被動態發現與呼叫,也增加了權限被誤用的入口。企業應優先處理「動態工具注入」與「Confused Deputy(混淆代理人)」:前者可能讓未核准工具進入清單,後者可能讓 Agent 以合法身分做出超出原意的操作。其餘風險可依工具數量與操作權限分階段處理。2026 年 4 月 MCP Dev Summit 的議程也把資安列為主要主題[2]。
以下五項依優先順序排列:
工具數量增加後,先找出與任務相關的工具,再將必要定義載入模型。
RAG-MCP 是一種把「檢索增強生成(RAG)」套用到工具選擇上的架構:不再一次把所有 MCP 工具定義塞進 LLM 的 context,而是先用檢索找出「當下這個任務最相關的幾個工具」再載入[12]。工具數量從幾個長到上百個時,這是避免 token 爆量、推理變慢的關鍵手法。
同樣的做法也出現在 Gateway 層。Cloudflare 公布的 Code Mode 案例中,連接 4 個內部 MCP Server、共 52 個工具時,工具定義約占 9,400 tokens;改為 2 個 portal tools 後約為 600 tokens,減少 94%[11]。這是 Cloudflare 自家環境的結果,不能直接套用到其他企業,但可用來檢查平台是否支援漸進式工具發現。想進一步了解檢索與重排,可參考我們的 RAG 與重排技術 一文。
另一項 2026 年治理課題是「影子 MCP(Shadow MCP)」:就像早年的影子 IT,員工或部門私自接上未經核准的 MCP Server,形成稽核與資安盲區。企業擴大 MCP 使用時,必須把「偵測與納管未核准的 Server」列進治理清單。
面對這些風險,可以依回復難度與介入時機選擇治理方式:變化緩慢且可回溯的風險使用稽核型治理;變化快速但仍可介入的風險使用監測型治理;執行後難以回復且影響重大的操作,則須在設計階段先設定行為邊界。對應到 MCP 的五大風險,前兩項應在首個導入階段處理,後三項可依使用規模分階段補上。
先限制 Agent 可執行的動作,再依 IT 與 OT 的資料條件選首個場景。
台灣企業不需要一次把 MCP 接到所有系統。較可控的方法,是先按 Agent 可執行的動作分成 Level 1/2/3,再把使用情境分成 IT 與 OT 兩軌[8]:IT 軌處理已有數據與流程的工作,OT 軌處理設備與現場知識。兩軌的驗證週期不同,不宜使用同一套短期 ROI 標準。
建議按 L1 → L2 → L3 的順序逐步擴展,不要一開始就追求最大權限的全自動化:
Pinterest 在 2026 年 3 月公開其 MCP 生產環境。Presto、Spark、Airflow 等領域各有專用 Server,透過中央 registry 管理,敏感操作設定人工確認。文中記載每月約 66,000 次呼叫、844 名活躍使用者,並依工具負責人提供的估算,推算每月節省約 7,000 個工程小時[10]。這些數字屬 Pinterest 的內部估算,不能直接當成其他企業的效益目標;案例可供參考的是專用 Server、集中管理與人工確認如何一起運作。
台灣《人工智慧基本法》於 2026 年 1 月 14 日公布施行[13]。第 18 條要求政府在施行後兩年內完成相關法規與行政措施的調整;第 16 條則要求各目的事業主管機關協助產業訂定指引與行為規範[13]。這不是企業通用的兩年寬限期。企業評估 MCP 時,仍應依現行個資、資安與產業規範處理資料、權限及稽核。
實務上,治理制度與 MCP 場景試點應平行進行。McKinsey 2026 年調查顯示,年營收 5 億美元以上企業的受訪者中,40% 表示已在組織內擴大 agentic AI;規模較小企業的比例為 22%[6]。資料盤點、權限分級與稽核機制若延後處理,既有流程與 Server 可能需要重新調整。
下一步是挑出能驗證、能停止、權限可控的場景。
2026 年的 MCP 已具備中立治理組織、超過 10,000 個公開 Server[3],以及企業生產案例。BCG 調查也顯示,約三分之一受訪企業正在擴大 agentic AI 使用[7]。這些條件支持企業開始正式評估,但導入仍應從可衡量、可回復、權限範圍清楚的場景開始。
對企業 IT 主管與決策者而言,2026 下半年的關鍵行動建議:
如果你正在規劃企業導入 MCP,但還無法決定首個場景、驗證供應商的相容程度,或分配治理責任,Data-DI 提供 30 分鐘免費 AI Agent 導入評估。顧問會先了解你目前的 IT 架構與想改善的工作,再一起判斷可先驗證的場景、需要準備的資料,以及第一階段不可缺少的權限與稽核條件。你不必先完成正式文件,帶著現況與問題來即可。
[1] Linux Foundation.(2025.12)。Linux Foundation Announces the Formation of the Agentic AI Foundation (AAIF), Anchored by New Project Contributions Including Model Context Protocol (MCP), goose and AGENTS.md.
https://www.linuxfoundation.org/press/linux-foundation-announces-the-formation-of-the-agentic-ai-foundation
[2] Agentic AI Foundation.(2026.04)。MCP Is Now Enterprise Infrastructure: Everything That Happened at MCP Dev Summit North America 2026.
https://aaif.io/blog/mcp-is-now-enterprise-infrastructure-everything-that-happened-at-mcp-dev-summit-north-america-2026/
[3] Anthropic.(2025.12)。Donating the Model Context Protocol and Establishing the Agentic AI Foundation.
https://www.anthropic.com/news/donating-the-model-context-protocol-and-establishing-of-the-agentic-ai-foundation
[4] Gartner.(2025.08)。Gartner Predicts 40% of Enterprise Apps Will Feature Task-Specific AI Agents by 2026, Up from Less Than 5% in 2025. Gartner Newsroom.
https://www.gartner.com/en/newsroom/press-releases/2025-08-26-gartner-predicts-40-percent-of-enterprise-apps-will-feature-task-specific-ai-agents-by-2026-up-from-less-than-5-percent-in-2025
[5] Gartner.(2025.06)。Gartner Predicts Over 40% of Agentic AI Projects Will Be Canceled by End of 2027. Gartner Newsroom.
https://www.gartner.com/en/newsroom/press-releases/2025-06-25-gartner-predicts-over-40-percent-of-agentic-ai-projects-will-be-canceled-by-end-of-2027
[6] McKinsey & Company.(2026.08)。The State of AI.
https://www.mckinsey.com/capabilities/quantumblack/our-insights/the-state-of-ai
[7] BCG.(2026.02)。The $200 Billion Agentic AI Opportunity for Tech Service Providers.
https://www.bcg.com/publications/2026/the-200-billion-dollar-ai-opportunity-in-tech-services
[8] 裴有恆.(2026.02)。從 MCP 協定到資安治理,CIO 的 2026 實戰路徑圖。CIO Taiwan.
https://www.cio.com.tw/106747/
[9] IBM Research.(2026.11)。Agent Communication Protocol(ACP;查閱日期)。
https://research.ibm.com/projects/agent-communication-protocol
[10] Pinterest Engineering.(2026.03)。Building an MCP Ecosystem at Pinterest.
https://medium.com/pinterest-engineering/building-an-mcp-ecosystem-at-pinterest-d881eb4c16f1
[11] Cloudflare.(2026.04)。Scaling MCP Adoption: Our Reference Architecture for Simpler, Safer and Cheaper Enterprise Deployments of MCP.
https://blog.cloudflare.com/enterprise-mcp/
[12] arXiv.(2025.05)。RAG-MCP: Mitigating Prompt Bloat in LLM Tool Selection via Retrieval-Augmented Generation.
https://arxiv.org/html/2505.03275v1
[13] 國家科學及技術委員會.(2026.01)。人工智慧基本法。
https://law.nstc.gov.tw/LawContent.aspx?id=GL000592&kw=%E4%BA%BA%E5%B7%A5%E6%99%BA%E6%85%A7&media=print
[14] Model Context Protocol.(2026.07)。The 2026-07-28 Specification.
https://blog.modelcontextprotocol.io/posts/2026-07-28/
[15] Model Context Protocol.(2026.08)。The New MCP Roadmap.
https://blog.modelcontextprotocol.io/posts/mcp-roadmap/